Un fournisseur que vous payez depuis des années vous envoie sa facture habituelle, avec une ligne en plus : « Notre numéro de compte a changé ». Le mail vient bien de son adresse, la facture porte son logo, le ton est le sien. Vous payez. Trois semaines plus tard, le vrai fournisseur vous relance : il n’a jamais reçu l’argent.
Ce scénario s’appelle la fraude à la facture, ou fraude au changement d’IBAN. En 2024, le SPF Économie a reçu 215 signalements en Belgique, pour un préjudice déclaré de plus de 3,3 millions d’euros (chiffres relayés par Forum for the Future). Ce sont les cas déclarés : beaucoup de victimes n’osent pas signaler.
Deux façons de vous piéger
Le faux mail. L’escroc écrit depuis une adresse presque identique à celle de votre fournisseur : un caractère changé, un autre nom de domaine. Il copie une vraie facture, remplace l’IBAN et vous demande de payer sur le nouveau compte. C’est la version la plus simple, et la plus facile à repérer si on regarde l’adresse de l’expéditeur.
La boîte mail compromise. L’escroc a pris le contrôle de la vraie boîte mail, celle de votre fournisseur ou la vôtre. Il lit les échanges, attend qu’une facture soit envoyée, puis envoie la sienne au bon moment, parfois en créant une règle qui cache vos réponses à la victime. Le mail vient réellement de la bonne adresse : les contrôles techniques (SPF, DKIM, DMARC) sont corrects et aucun filtre antispam ne l’arrête.
La seconde variante est la plus dangereuse, parce qu’elle ne ressemble à rien d’anormal. C’est aussi celle qu’on prévient le mieux en agissant sur la messagerie et sur la procédure de paiement.
Ce que votre banque fait désormais pour vous
Depuis le 9 octobre 2025, les banques de la zone euro, dont les banques belges, doivent vérifier que le nom du bénéficiaire correspond bien à l’IBAN que vous encodez. Le résultat s’affiche avant la validation du virement, avec un code couleur : vert quand tout concorde, orange quand la concordance est partielle, rouge quand le nom et l’IBAN ne vont pas ensemble (détail chez Test-Achats).
C’est un vrai progrès, mais il a des limites qu’il vaut mieux connaître :
- Il n’empêche pas le paiement : un avertissement orange ou rouge se contourne d’un clic, et le virement est alors à vos risques.
- Il ne s’applique pas lorsque vous scannez un QR code.
- Il peut afficher un orange à tort si vous encodez le nom commercial d’un fournisseur au lieu de sa dénomination légale.
- Il ne contrôle pas rétroactivement les ordres permanents déjà créés.
Règle simple : un orange ou un rouge sur une facture, c’est un arrêt. Vous appelez votre fournisseur avant de valider.
Côté messagerie : ce qui réduit réellement le risque
Presque toutes les fraudes sérieuses commencent par un compte mail piraté. Voici les quatre réglages que je contrôle systématiquement sur un environnement Microsoft 365 :
- Double authentification sur chaque compte, et blocage de l’authentification héritée, c’est-à-dire des anciens protocoles de connexion qui contournent la double authentification.
- SPF, DKIM et DMARC correctement configurés. Ils empêchent qu’on envoie des mails en usurpant votre domaine. Ils ne protègent ni contre une boîte réellement piratée, ni contre le domaine « presque identique » d’un tiers : ils sont nécessaires, pas suffisants.
- Transfert automatique vers l’extérieur bloqué, et contrôle des règles de boîte aux lettres. Une règle de redirection ou de suppression que personne n’a créée est un signal d’alerte classique.
- Alertes sur les connexions inhabituelles et les nouvelles règles de transfert, dans la mesure où votre licence les permet.
Les mesures de base sont détaillées dans notre article sur la sécurisation du parc informatique d’une entreprise, et dans notre page consacrée à Microsoft 365 pour les PME.
Les règles de procédure qui ne coûtent rien
La technique réduit le risque, la procédure le coupe. Ce sont les règles que Febelfin recommande aux entreprises, et celles que je conseille à mes clients (brochure Febelfin sur la fraude aux paiements) :
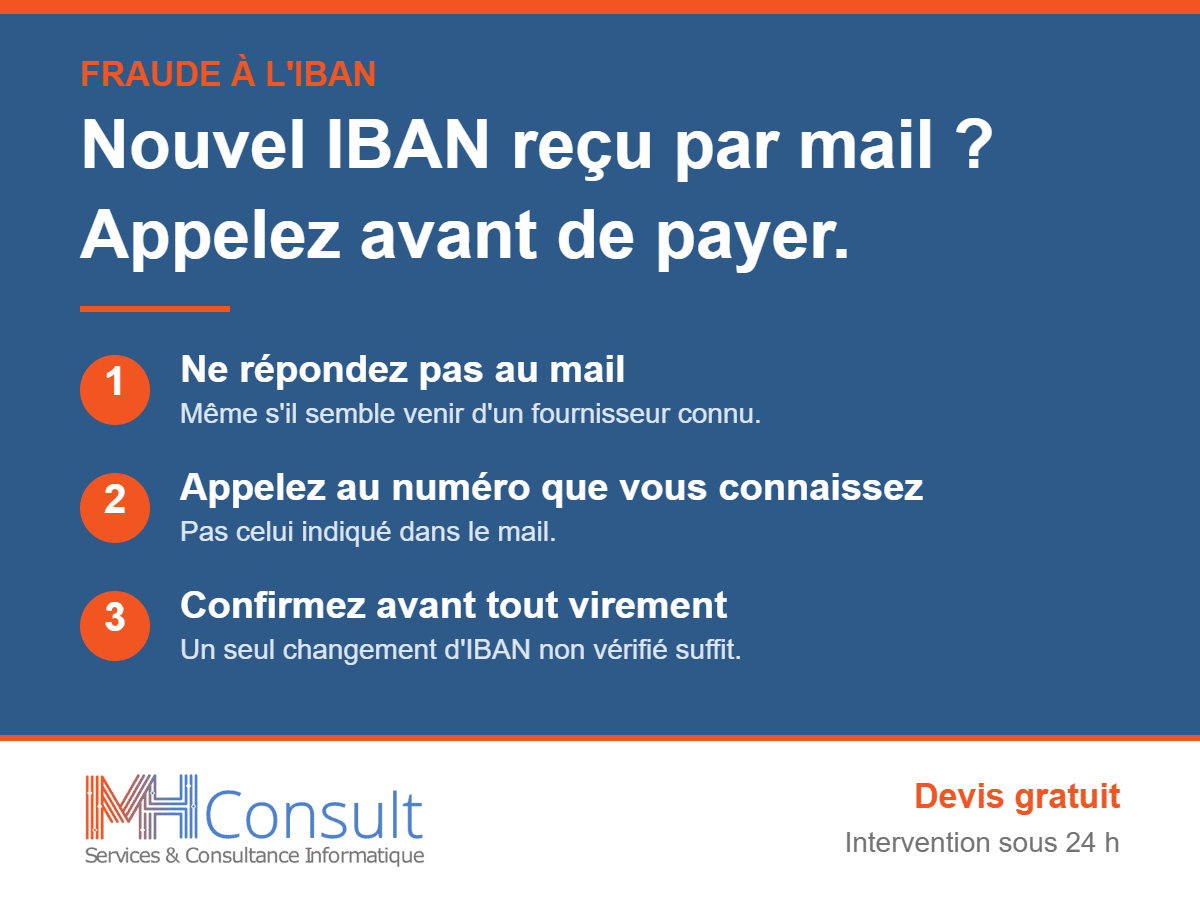
- Tout changement de coordonnées bancaires se confirme par téléphone, à un numéro déjà présent dans vos fichiers, jamais celui indiqué dans le mail ou sur la facture.
- Conservez les IBAN de vos fournisseurs dans votre logiciel de gestion ou de comptabilité : toute différence avec une nouvelle facture déclenche une vérification.
- Séparez la personne qui encode le virement de celle qui le valide, au moins au-dessus d’un montant que vous fixez.
- Ne payez jamais sous la pression d’une urgence annoncée par mail.
Depuis le 1er janvier 2026, les factures entre entreprises belges doivent circuler via Peppol, le réseau de facturation électronique. Febelfin rappelle que les règles de vigilance restent les mêmes : un changement de numéro de compte se vérifie quel que soit le canal.
Si le virement est déjà parti
Appelez votre banque immédiatement, en passant par ses numéros d’urgence disponibles 24 h sur 24. Plus elle est prévenue tôt, plus elle a de chances de bloquer le virement ou le compte du bénéficiaire. Déposez ensuite plainte auprès de la police et signalez le cas sur ConsumerConnect. Aucune démarche ne garantit de récupérer les fonds : la rapidité est ce qui joue le plus.
Où en est votre messagerie ?
Si vous n’êtes pas certain que la double authentification, le blocage des anciens protocoles et les règles de transfert sont bien configurés chez vous, je peux le vérifier avec vous. J’interviens auprès des PME et indépendants de Hesbaye et de la province de Liège. Devis gratuit, intervention sous 24 h.
Contactez-moi pour en parler.